martes, 1 de marzo de 2011

SEGURIDAD EN REDES INALÁMBRICAS

Como es conocido, las conexiones a una red se pueden hacer por medio de cables o de redes inalámbricas, por cualquiera de los dos medios hay grandes problemas de seguridad, debido a que la mayoría de usuarios no tienen en cuenta algunas recomendaciones. En este caso plantearemos algunas para que la conexión por redes inalámbricas sea mas un poco mas segura.

En algunas organizaciones, e incluso en nuestros hogares, se le solicita al ISP (Internet Service Provider) un router inalámbrico, con el fin de reducir los costos de cableado, e incluso para poder movilizarnos tranquilamente en el sitio en donde nos encontremos, con la ventaja de contar con el servicio de red en todo momento. Para este tipo de caso se deben tener 3 recomendaciones básicas que se deben tener en cuenta para que nuestros desplazamientos sean más seguros.

  1. Tener una contraseña WPA: Para el acceso a la red, este tipo de contraseña, es para el acceso al router, esto permite que no haya un acceso directo a la red y que se establezca un mínimo de seguridad, para que terceros no vayan a acceder a la información que puede estar pasando como trafico dentro de la red.
  2. Ocultar el SSID: El SSID es el nombre con el que aparecemos cuando en nuestros dispositivos aparece la opción detectar redes inalámbricas, ocultar este nombre hace que no aparezca dentro de la lista de resultados, si no aparece el nombre, nadie intentará conectarse.
  3. Realizar filtrados de direcciones MAC: Todos los routers permiten saber cual es la dirección MAC del nuestro dispositivo, la dirección MAC es el identificador físico para la red de cada aparato, cuando se realiza este tipo de filtrado, simplemente se le dice al router que direcciones MAC se desean aceptar dentro de la red.


Esperamos que este tipo de recomendaciones les sean útiles a la hora de configurar sus redes inalámbricas para que tengan un mayor índice de seguridad.

Si desean mas información acerca de como proteger sus redes inalámbricas a continuación pueden encontrar más.
http://www.outpost-es.com/download/docs/security_insight/2007-06.pdf

http://www.movistar.es/on/io/es/atencion/soporte_tecnico_y_averias/internet/adsl/modems/inalambricos/thomson_tg585iv7_rdsi/guia_recomendaciones_para_redes_inalambricas.pdf

lunes, 21 de febrero de 2011

Contraseña Su Vulnerabilidad o Fortaleza


En este blog venimos tratando temas relacionados con buenas practicas, que nos permiten contar con un mayor seguridad en nuestras actividades en al red.

Es hora de empezar a modificar nuestros hábitos de navegación, transformar nuestra manera insegura y simple de construir contraseñas, para hacer de esta una fortaleza medida en porcentajes.

Primero debemos estudiar el riesgo que corremos al tener malas practicas en la creación de contraseñas:

  • Es común que las personas utilicen una misma contraseña para todos los perfiles en Internet (Facebook, Correo, Twitter, LinkedIn, MySpace, ect...), esto generar mayor acceso por personas mal intencionadas si logran descubrir su contraseña.
  • La estructura (longitud, utilización de mayúsculas, caracteres especiales, números) de la contraseña es poco segura, una aproximación al tiempo que toma descifrar los distintos tipos de contraseñas según la estructura:
  • Guardar contraseñas en lugares de fácil acceso cerca del computador, enviarla por correo electrónico o bien decirla en voz alta, lo anterior representa un riesgo mayor pues se pone en peligro la privacidad.

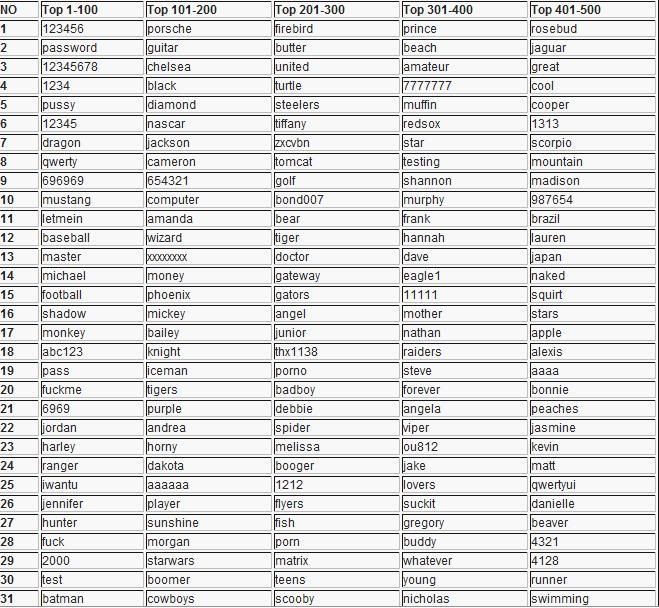
  • No use datos relacionado con su fecha de nacimiento,el nombre de su pareja, números de identificación, distintas entidades cada año recopilan información de las contraseñas mas comunes:
  1. Estudio de ZoneAlarm las 20 contraseñas mas utilizadas.
  2. Lista de contraseñas mas utilizadas según programasgratis.com
Pero para poder tener una contraseña muy segura y confiable, debemos construirla evitando las mas comunes y tomando en cuenta que entre mas caracteres tenga y sean especiales, números, mayúscula o minúscula mas difícil de que sea descifrada. Existen herramientas que nos ayudan a construir contraseñas mas seguras:


Muchas gracias y esperamos que la contraseñas se conviertan en una fortaleza para nuestra seguridad.

lunes, 14 de febrero de 2011

Feliz Día De San Valentín

Hoy en varias partes del mundo se celebra el día de San Valentín, aparte de ser una fecha de celebración y expresión de amor o amistad, esta ocasión se ha convertido en una oportunidad para usuarios mal intencionados de la red.

En los últimos días se ha venido informando en distintas paginas de seguridad sobre un sin número de posibles ataques por estas festividades, uno de los mecanismos más comúnmente usado para realizar estas fechorías es ofrecer "valentines" virtuales, los cuales invitan a descargar archivos están infectados o bien pueden ser programas maliciosos (Malware).

Anteriormente solo se presentaba por medio del correo electrónico pero ahora con la variedad de redes sociales la exposición a estos ataques es mucho más frecuente es por eso que les mostramos unas sencillas pero valiosas recomendaciones para evitar este tipo de incidentes no solo en estas fechas si no en cualquier momento.

Recomendaciones:

  1. Por ningún motivo abra invitaciones, correos, postales o tarjetas de personas que no conozca.
  2. Cuando acceda a Internet utilice lugares confiables, pues si esta en un lugar publico como en café Internet el computador puede tener programas que capturen contraseñas e información de su navegación durante el tiempo que permanezca en el.
  3. Cuando en un correo le pidan datos bancarios o le inviten a ingresar a la sede virtual del banco por medio de un link, no responda estos correos, ni acceda al banco por medio del link. Si quiere acceder a su banco ingrese usted mismo la dirección que le suministraron en el banco.
  4. Correos que le anuncian que gano dinero extra, y para recibirlo tiene que ingresar los datos de su tarjeta de crédito en una pagina no debe hacer caso a esto.
  5. Siempre tenga los programas de antivirus actualizados.


Esperamos ser de ayuda en estos temas, si tienen dudas o preguntas estaremos atentos de sus comentarios.

lunes, 7 de febrero de 2011

Google comenzará a pagar recompensas de hasta 1.337 dólares a quienes encuentren fallas en Chrome


Hoy queremos compartir con ustedes una noticia muy controversial que se ha presentado hace pocos días, relacionada con la seguridad informática.
Lo interesante de esta noticia, es que según los ingenieros o profesionales que se enfocan en el desarrollo de esta disciplina, reclaman falta de reconocimiento por parte de las compañías a su trabajo, algo totalmente contraproducente con lo esperado, debido al gran impacto que tiene la seguridad informática en las empresas con información confidencial.
La noticia se presentó en el blog (http://goo.gl/p5qA) de navegador Chrome, Google anunció que pagara a los programadores 500 dólares por cada bug o vulnerabilidad que localicen y hasta 1,337 dólares por cada error severo y su manera de corregirlo que los desarrolladores localicen en Chrome.
“Esta iniciativa experimental busca incentivar a los investigadores externos a participar en Chrome. De modo que estaremos recompensando reportes de vulnerabilidades originales nuestra comunidad de seguridad”, explicó la compañía.
De acuerdo con la información liberada, aquellos que hayan detectado una vulnerabilidad en la plataforma Chromium deberán someter a través del programa “bug tracker”, una vez registrada la falla esta será analizada por una panel de ingenieros.
La vulnerabilidad o riesgos en la seguridad registradas pueden ser para la plataforma Chromium, el navegador Chrome o los plug-ins como Google Gears.
Lo más curioso de esta noticia, es que a la fecha ni Microsoft con Internet Explorer ni Apple con Safari pagan o cuentan con programa de incentivo para su comunidad de seguridad, ¿será que no lo necesitan?

Si quieres saber mas del tema puedes entrar a:

lunes, 31 de enero de 2011

Seguridad en dispositivos móviles


Con la gran tendencia de que los dispositivos móviles y los smartphone tengan las misma funcionalidad de los computadores, ha crecido también la gran amenaza que estos equipos sean atacados o vulnerados con el fin de obtener información en algunos casos relevantes de empresas y usuarios de dichos dispositivos.

Un gran porcentaje de usuarios de dispositivos móviles no se dan cuenta de que sus equipos generalmente se encuentran desprotegidos, y no ven en muchos casos la necesidad de usar antivirus o soluciones de seguridad. Algunos de los ataques que se presentan mas frecuentemente tienen que ver con robo de información personal o robo de identidad, robo de datos e incluso perdida de información relevante de las empresas, además de ataques al software de dichos dispositivos por medio de virus que pueden llegar al punto de dejar el dispositivo completamente inútil.

Con base a esto a continuación se presentaran algunas recomendaciones para que dichos equipos cuenten con los mínimos de protección de datos.
  • Establezca el acceso a su dispositivo mediante contraseñas seguras, de esta manera evitará que terceros puedan acceder a estos.
  • Realice constantemente copias de seguridad de la información que contiene su dispositivo.
  • Active conexiones por Bluetooth, WI-FI e infrarojo, únicamente cuando sea necesario, de lo contrario dejará canales abiertos para que otros puedan acceder a su información.
  • No acceda a enlaces enviados por SMS/MMS no solicitados que impliquen descarga de contenidos en su equipo.
  • Desconecte los servicios web que requieran contraseñas siempre antes de cerrar los navegadores.
  • Activar las opciones de cifrado de información.
  • Conserve el número IMEI (Identidad Internacional de Equipo Móvil) de su teléfono. Este número, único para cada dispositivo móvil en todo el mundo, permite a las operadoras desactivar el teléfono en caso de robo, incluso si se le cambia la tarjeta SIM. Para ver el código, marque *#06#. El teléfono devolverá el código IMEI.


Esperamos que esta información les sea sumamente útil a la hora de proteger sus dispositivos.

miércoles, 26 de enero de 2011

Bienvenidos!!


Este es un espacio que busca profundizar en temas actuales y aplicables de seguridad, se desarrollaran diferentes ejes que se espera aclaren y expliquen los avances en cuanto al tema central seguridad. Como primer paso es indispensable hablar del termino como tal, para esto vamos a definirlo de manera muy general. Cuando se piensa en el significado se puede hacer referencia a palabras como tranquilidad y confianza y por ende en que todo esta funcionando correctamente. Tener la certeza de que todo marcha bien hace que nuestro enfoque sea el de ser mas productivos en las diversas actividades, sin necesidad de ocuparnos ó preocuparnos de los ataques a los que estamos expuestos.

El ISO 27001 es un conjunto de buenas practicas que permiten definir que necesita una organización, el siguiente vídeo nos muestra las generalidades de este estándar :


Bueno esta es una pequeña introducción la próxima semana tendremos un nuevo tema de discusión.